Domain startschuß.de kaufen?
Wir ziehen mit dem Projekt
startschuß.de um.
Sind Sie am Kauf der Domain
startschuß.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain startschuß.de kaufen?
Was ist eine Alternative zu iptables?
Eine Alternative zu iptables ist beispielsweise nftables. Nftables ist ein Framework für die Paketfilterung in Linux und bietet eine verbesserte Syntax und Leistung im Vergleich zu iptables. Es ermöglicht eine flexiblere Konfiguration und Verwaltung von Firewall-Regeln. **
Hallo, ich habe eine Frage bezüglich iptables.
Natürlich, ich helfe gerne weiter. Was genau möchtest du über iptables wissen? **

Ähnliche Suchbegriffe für Iptables
Top-Angebote
Produkte zum Begriff Iptables:
-
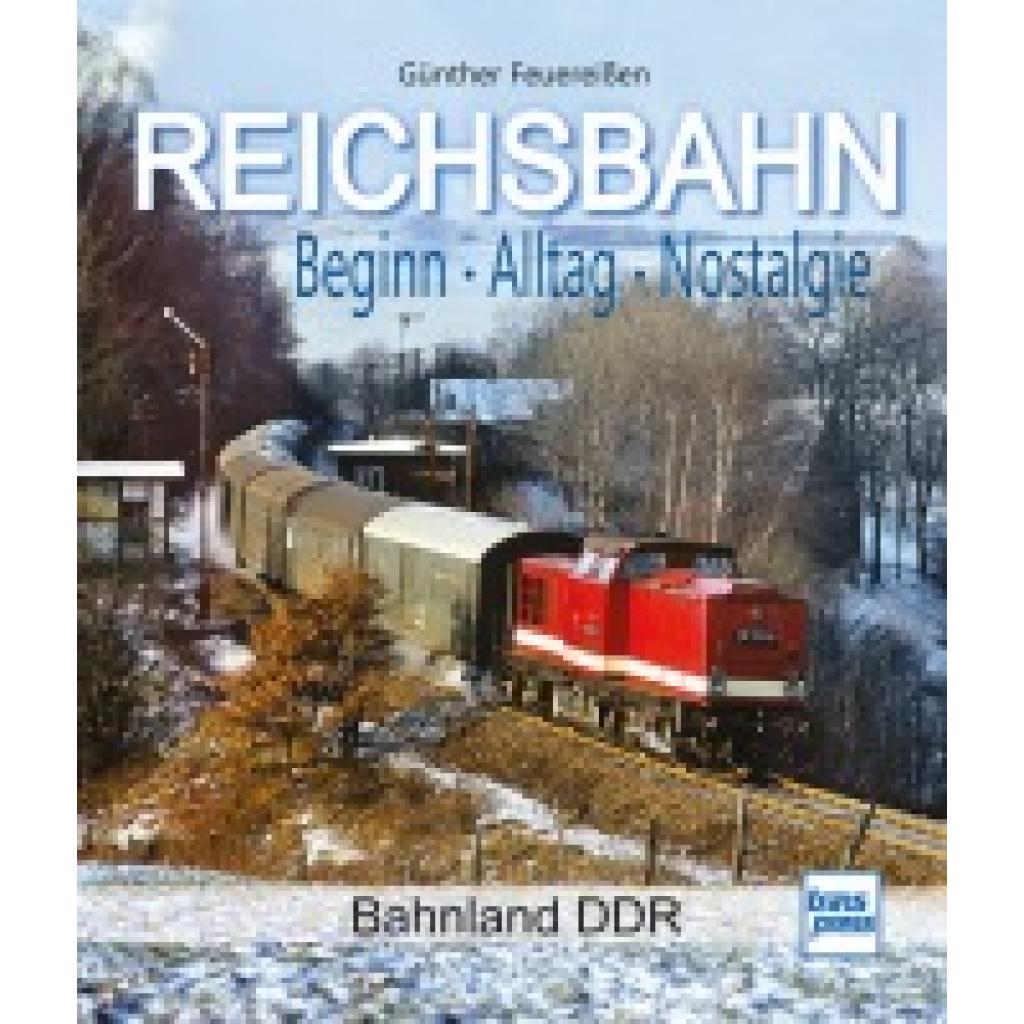
Feuereißen, Günther: REICHSBAHN Beginn - Alltag - NostalgieREICHSBAHN Beginn - Alltag - Nostalgie , Das Jahr 1949 markiert den Start der Deutsche Reichsbahn (DR) der DDR. Ihre Gründung jährt sich damit 2024 zum 75. Mal. Zu diesem gewichtigen Anlass hat der bekannte Fachautor und Fotograf Günther Feuereißen aus seinem Fotoarchiv einen eindrucksvollen Bildband zusammengestellt, der die Geschichte von 1949 bis 1993 in eindrucksvollen Fotografien beschreibt. Zum 1. Januar 1994 ging die DR in der neugegründeten Deutschen Bahn AG auf. Wie schon zuvor im "Reichsbahnflair" widmet sich der Autor wieder dem faszinierenden "Bahnland DDR", diesmal aus der historischen Perspektive. Das macht das Werk zu einem außerordentlichen Bildband. , Dachträger & Querstangen > Transportsysteme , Erscheinungsjahr: 20240924, Produktform: Leinen, Autoren: Feuereißen, Günther, Seitenzahl/Blattzahl: 160, Keyword: Baureihe 50.35; Baureihe 52.80; DDR; Dampf; Dampfabschied; Dampflok; Dampflokomotiven; Deutsche Reichsbahn; Eisenbahn; Hochrädrig; Traktion; transpress, Fachschema: Bahn (Verkehrsmittel) / Eisenbahn~Eisenbahn, Warengruppe: HC/Schienenfahrzeuge, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Länge: 267, Breite: 232, Höhe: 16, Gewicht: 906, Produktform: Gebunden, Genre: Sachbuch/Ratgeber,29,90 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Braun, Jutta: Wettkampf der SystemeWettkampf der Systeme , Unter dem Einfluss der deutschen Teilung entwickelten sich sowohl der Breiten- als auch der Spitzensport unter verschiedenen Vorzeichen. Während der Sport im Westen vor allem im Vereinswesen verankert war, wurde er im Osten staatlich organisiert. Im Rahmen internationaler Großereignisse wie den Olympischen Spielen oder Weltmeisterschaften trafen beide Sportsysteme aufeinander und wurden zu Stellvertretern im Wettbewerb der politischen Systeme. Jutta Braun beschreibt die Entwicklungen beiderseits der Mauer bis hin zum gemeinsamen 'Lauf' in die Einheit 1989/1990. Sie analysiert die Rolle herausragender Sportidole und legendärer Begegnungen wie der Fußball-WM 1974, beleuchtet den Schattenbereich des Dopings mit seinen jeweils spezifischen Ausprägungen und nimmt zugleich die Rolle der Fans und ihrer Subkultur in den Blick. , Kontrollventile > Ventile & Ventilsteuerungsteile , Erscheinungsjahr: 20240618, Produktform: Leinen, Autoren: Braun, Jutta, Redaktion: Creuzberger, Stefan~Geppert, Dominik~Hoffmann, Dierk, Seitenzahl/Blattzahl: 192, Abbildungen: 30 s/w-Abbildungen, Keyword: Breitensport; Bundesrepublik; DDR; Doping; Olympische Spiele; Sport; Sportgeschichte; Vereinssport; Weltmeisterschaft; Wettbewerb; Wiedervereinigung; deutsche Teilung, Fachschema: DDR~Deutschland / DDR~Deutschland / Westdeutschland~Westdeutschland~Bundesrepublik Deutschland~Europa / Geschichte, Kulturgeschichte~Kalter Krieg~Krieg / Kalter Krieg~Sport / Geschichte, Fachkategorie: Europäische Geschichte~Geschichte des Sports, Warengruppe: HC/Zeitgeschichte/Politik (ab 1949), UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Länge: 216, Breite: 141, Höhe: 21, Gewicht: 347, Produktform: Gebunden, Genre: Geisteswissenschaften/Kunst/Musik,22,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter



-
Wie blockiere ich mit iptables alles außer Tor?
Um mit iptables den gesamten Internetverkehr außer dem Tor-Verkehr zu blockieren, kannst du die folgenden Regeln verwenden: 1. Erlaube den Tor-Verkehr: `iptables -A OUTPUT -p tcp --dport 9050 -j ACCEPT` 2. Blockiere den gesamten ausgehenden Verkehr: `iptables -A OUTPUT -j DROP` 3. Erlaube den lokalen Verkehr: `iptables -A OUTPUT -o lo -j ACCEPT` Diese Regeln erlauben nur den Tor-Verkehr über Port 9050 und blockieren alles andere. Stelle sicher, dass du diese Regeln als Root oder mit Root-Rechten ausführst. **
-
Warum wird der Port in iptables nicht freigegeben?
Es gibt verschiedene Gründe, warum der Port in iptables nicht freigegeben wird. Möglicherweise wurde die Firewall so konfiguriert, dass der Port blockiert wird, um die Sicherheit des Systems zu gewährleisten. Es könnte auch sein, dass die Konfiguration fehlerhaft ist oder dass andere Regeln in iptables den Port blockieren. Es ist wichtig, die Konfiguration zu überprüfen und sicherzustellen, dass alle erforderlichen Regeln vorhanden sind, um den Port freizugeben. **
-
Wie kann ich iptables auf dem Asus RT-AC66U verwenden?
Der Asus RT-AC66U verwendet das Betriebssystem Asuswrt, das auf dem Linux-Kernel basiert. Um iptables auf dem Router zu verwenden, müssen Sie eine SSH-Verbindung zum Router herstellen und dann die iptables-Befehle eingeben. Sie können auch die Benutzeroberfläche des Routers verwenden, um die Firewall-Einstellungen zu konfigurieren, die auf iptables basieren. **
-
Wie öffne ich die Ports für steamcmd unter Linux mit iptables?
Um die Ports für steamcmd unter Linux mit iptables zu öffnen, musst du die entsprechenden Regeln in der Firewall konfigurieren. Zuerst musst du die Ports identifizieren, die steamcmd verwendet (normalerweise Port 27015 für den Server und Port 27016 für das RCON-Protokoll). Dann kannst du die folgenden Befehle verwenden, um die Ports zu öffnen: sudo iptables -A INPUT -p udp --dport 27015 -j ACCEPT sudo iptables -A INPUT -p udp --dport 27016 -j ACCEPT Diese Befehle fügen Regeln hinzu, die eingehenden UDP-Verkehr auf den angegebenen Ports erlauben. Stelle sicher, dass du die iptables-Regeln speicherst, damit sie nach einem Neustart des Systems weiterhin gelten. **


Wie kann ich mit iptables den SSH-Port von außen blockieren?
Um den SSH-Port von außen mit iptables zu blockieren, kannst du eine Regel erstellen, die den eingehenden Verkehr auf Port 22 (Standard-SSH-Port) ablehnt. Du kannst dies mit dem folgenden Befehl tun: "iptables -A INPUT -p tcp --dport 22 -j DROP". Dadurch wird jeglicher eingehender Verkehr auf Port 22 blockiert und der SSH-Zugriff von außen wird verhindert. **
Wie beeinflusst das Startsignal den Beginn von sportlichen Wettkämpfen in verschiedenen Disziplinen?
Das Startsignal markiert den offiziellen Beginn des Wettkampfs und signalisiert den Athleten, dass sie bereit sein müssen, um loszulegen. In Laufdisziplinen wie Sprint oder Langstreckenrennen gibt das Startsignal den Athleten den Startschuss, um loszulaufen. In Schwimmwettkämpfen signalisiert das Startsignal den Schwimmern, dass sie ins Wasser springen und mit dem Rennen beginnen können. Das Startsignal ist entscheidend, um Fairness und Gleichheit für alle Teilnehmer zu gewährleisten und den Wettkampf offiziell zu starten. **
Top-Angebote
Produkte zum Begriff Iptables:
-
Was ist eine Alternative zu iptables?
Eine Alternative zu iptables ist beispielsweise nftables. Nftables ist ein Framework für die Paketfilterung in Linux und bietet eine verbesserte Syntax und Leistung im Vergleich zu iptables. Es ermöglicht eine flexiblere Konfiguration und Verwaltung von Firewall-Regeln. **
-
Hallo, ich habe eine Frage bezüglich iptables.
Natürlich, ich helfe gerne weiter. Was genau möchtest du über iptables wissen? **
-
Wie blockiere ich mit iptables alles außer Tor?
Um mit iptables den gesamten Internetverkehr außer dem Tor-Verkehr zu blockieren, kannst du die folgenden Regeln verwenden: 1. Erlaube den Tor-Verkehr: `iptables -A OUTPUT -p tcp --dport 9050 -j ACCEPT` 2. Blockiere den gesamten ausgehenden Verkehr: `iptables -A OUTPUT -j DROP` 3. Erlaube den lokalen Verkehr: `iptables -A OUTPUT -o lo -j ACCEPT` Diese Regeln erlauben nur den Tor-Verkehr über Port 9050 und blockieren alles andere. Stelle sicher, dass du diese Regeln als Root oder mit Root-Rechten ausführst. **
-
Warum wird der Port in iptables nicht freigegeben?
Es gibt verschiedene Gründe, warum der Port in iptables nicht freigegeben wird. Möglicherweise wurde die Firewall so konfiguriert, dass der Port blockiert wird, um die Sicherheit des Systems zu gewährleisten. Es könnte auch sein, dass die Konfiguration fehlerhaft ist oder dass andere Regeln in iptables den Port blockieren. Es ist wichtig, die Konfiguration zu überprüfen und sicherzustellen, dass alle erforderlichen Regeln vorhanden sind, um den Port freizugeben. **
Ähnliche Suchbegriffe für Iptables
-
Feuereißen, Günther: REICHSBAHN Beginn - Alltag - NostalgieREICHSBAHN Beginn - Alltag - Nostalgie , Das Jahr 1949 markiert den Start der Deutsche Reichsbahn (DR) der DDR. Ihre Gründung jährt sich damit 2024 zum 75. Mal. Zu diesem gewichtigen Anlass hat der bekannte Fachautor und Fotograf Günther Feuereißen aus seinem Fotoarchiv einen eindrucksvollen Bildband zusammengestellt, der die Geschichte von 1949 bis 1993 in eindrucksvollen Fotografien beschreibt. Zum 1. Januar 1994 ging die DR in der neugegründeten Deutschen Bahn AG auf. Wie schon zuvor im "Reichsbahnflair" widmet sich der Autor wieder dem faszinierenden "Bahnland DDR", diesmal aus der historischen Perspektive. Das macht das Werk zu einem außerordentlichen Bildband. , Dachträger & Querstangen > Transportsysteme , Erscheinungsjahr: 20240924, Produktform: Leinen, Autoren: Feuereißen, Günther, Seitenzahl/Blattzahl: 160, Keyword: Baureihe 50.35; Baureihe 52.80; DDR; Dampf; Dampfabschied; Dampflok; Dampflokomotiven; Deutsche Reichsbahn; Eisenbahn; Hochrädrig; Traktion; transpress, Fachschema: Bahn (Verkehrsmittel) / Eisenbahn~Eisenbahn, Warengruppe: HC/Schienenfahrzeuge, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Länge: 267, Breite: 232, Höhe: 16, Gewicht: 906, Produktform: Gebunden, Genre: Sachbuch/Ratgeber,29,90 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Braun, Jutta: Wettkampf der SystemeWettkampf der Systeme , Unter dem Einfluss der deutschen Teilung entwickelten sich sowohl der Breiten- als auch der Spitzensport unter verschiedenen Vorzeichen. Während der Sport im Westen vor allem im Vereinswesen verankert war, wurde er im Osten staatlich organisiert. Im Rahmen internationaler Großereignisse wie den Olympischen Spielen oder Weltmeisterschaften trafen beide Sportsysteme aufeinander und wurden zu Stellvertretern im Wettbewerb der politischen Systeme. Jutta Braun beschreibt die Entwicklungen beiderseits der Mauer bis hin zum gemeinsamen 'Lauf' in die Einheit 1989/1990. Sie analysiert die Rolle herausragender Sportidole und legendärer Begegnungen wie der Fußball-WM 1974, beleuchtet den Schattenbereich des Dopings mit seinen jeweils spezifischen Ausprägungen und nimmt zugleich die Rolle der Fans und ihrer Subkultur in den Blick. , Kontrollventile > Ventile & Ventilsteuerungsteile , Erscheinungsjahr: 20240618, Produktform: Leinen, Autoren: Braun, Jutta, Redaktion: Creuzberger, Stefan~Geppert, Dominik~Hoffmann, Dierk, Seitenzahl/Blattzahl: 192, Abbildungen: 30 s/w-Abbildungen, Keyword: Breitensport; Bundesrepublik; DDR; Doping; Olympische Spiele; Sport; Sportgeschichte; Vereinssport; Weltmeisterschaft; Wettbewerb; Wiedervereinigung; deutsche Teilung, Fachschema: DDR~Deutschland / DDR~Deutschland / Westdeutschland~Westdeutschland~Bundesrepublik Deutschland~Europa / Geschichte, Kulturgeschichte~Kalter Krieg~Krieg / Kalter Krieg~Sport / Geschichte, Fachkategorie: Europäische Geschichte~Geschichte des Sports, Warengruppe: HC/Zeitgeschichte/Politik (ab 1949), UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Länge: 216, Breite: 141, Höhe: 21, Gewicht: 347, Produktform: Gebunden, Genre: Geisteswissenschaften/Kunst/Musik,22,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie kann ich iptables auf dem Asus RT-AC66U verwenden?
Der Asus RT-AC66U verwendet das Betriebssystem Asuswrt, das auf dem Linux-Kernel basiert. Um iptables auf dem Router zu verwenden, müssen Sie eine SSH-Verbindung zum Router herstellen und dann die iptables-Befehle eingeben. Sie können auch die Benutzeroberfläche des Routers verwenden, um die Firewall-Einstellungen zu konfigurieren, die auf iptables basieren. **
-
Wie öffne ich die Ports für steamcmd unter Linux mit iptables?
Um die Ports für steamcmd unter Linux mit iptables zu öffnen, musst du die entsprechenden Regeln in der Firewall konfigurieren. Zuerst musst du die Ports identifizieren, die steamcmd verwendet (normalerweise Port 27015 für den Server und Port 27016 für das RCON-Protokoll). Dann kannst du die folgenden Befehle verwenden, um die Ports zu öffnen: sudo iptables -A INPUT -p udp --dport 27015 -j ACCEPT sudo iptables -A INPUT -p udp --dport 27016 -j ACCEPT Diese Befehle fügen Regeln hinzu, die eingehenden UDP-Verkehr auf den angegebenen Ports erlauben. Stelle sicher, dass du die iptables-Regeln speicherst, damit sie nach einem Neustart des Systems weiterhin gelten. **
-
Wie kann ich mit iptables den SSH-Port von außen blockieren?
Um den SSH-Port von außen mit iptables zu blockieren, kannst du eine Regel erstellen, die den eingehenden Verkehr auf Port 22 (Standard-SSH-Port) ablehnt. Du kannst dies mit dem folgenden Befehl tun: "iptables -A INPUT -p tcp --dport 22 -j DROP". Dadurch wird jeglicher eingehender Verkehr auf Port 22 blockiert und der SSH-Zugriff von außen wird verhindert. **
-
Wie beeinflusst das Startsignal den Beginn von sportlichen Wettkämpfen in verschiedenen Disziplinen?
Das Startsignal markiert den offiziellen Beginn des Wettkampfs und signalisiert den Athleten, dass sie bereit sein müssen, um loszulegen. In Laufdisziplinen wie Sprint oder Langstreckenrennen gibt das Startsignal den Athleten den Startschuss, um loszulaufen. In Schwimmwettkämpfen signalisiert das Startsignal den Schwimmern, dass sie ins Wasser springen und mit dem Rennen beginnen können. Das Startsignal ist entscheidend, um Fairness und Gleichheit für alle Teilnehmer zu gewährleisten und den Wettkampf offiziell zu starten. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.